Поддельная демоверсия GTA 6 распространяет вирус, который крадет пароли и данные о сессиях
Сеть мошеннических веб-сайтов выдает себя за Rockstar Games, чтобы продвигать демоверсию игры GTA 6, распространяя вместо этого вредоносную программу, предназначенную для кражи учетных данных.
По данным Malwarebytes, эта кампания использует общественный интерес, чтобы обманом заставить пользователей загрузить зараженный исполняемый файл, который ставит под угрозу данные браузера и различные личные учетные записи пользователей.
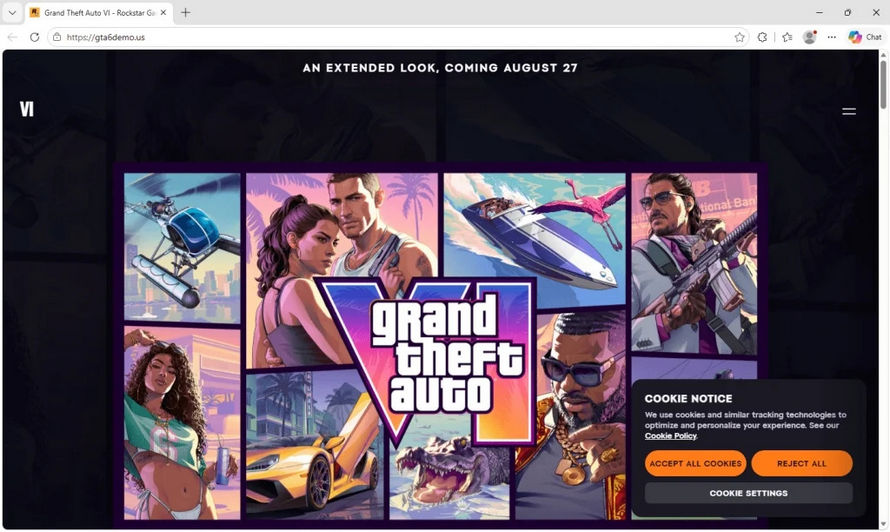
Вводящие в заблуждение сайты копируют официальное объявление продюсера о расширенной версии игры, запланированной на 27 августа на Netflix. Однако ссылки для скачивания предоставляют файл gta6_installer.exe размером всего 1,1 МБ — этого явно недостаточно для современной видеоигры.
Официальной демоверсии игры нет
Компания Rockstar Games не анонсировала и не выпустила ни одной играбельной пробной или демо-версии игры. Официальный релиз GTA 6 запланирован на 19 ноября 2026 года для консолей PlayStation 5 и Xbox Series X|S, версия для ПК пока не подтверждена.
Волна атак началась 19 августа, на следующий день после несанкционированной публикации видеороликов и карты игры группой Cyberleek 18 августа. Такой высокий спрос на невыпущенный контент используется киберпреступниками для распространения вредоносного ПО и вымогательства в интернете.
Как работает кража данных с помощью вируса Vidar?
Исполняемый файл демоверсии GTA 6 относится к семейству вредоносных программ Vidar, предназначенных для извлечения информации из локальных приложений. Программа анализирует до 19 интернет-браузеров, включая Chrome, Edge, Firefox, Brave, Opera и Vivaldi, а также почтовые клиенты, такие как Thunderbird и инструменты Roblox Studio.
Среди извлеченных данных — сохраненные пароли, история просмотров, данные автозаполнения, учетные данные FTP и файлы cookie аутентифицированных сессий. Программа выполняет операции в фоновом режиме, не отображая никаких визуальных окон, что позволяет заражению происходить незаметно для пользователя.
Возможно, одной лишь смены пароля будет недостаточно
Перехват сессионных файлов cookie позволяет злоумышленникам повторно использовать ранее авторизованные учетные записи без прохождения обычного процесса входа в систему. Этот метод снижает эффективность двухфакторной аутентификации (2FA), поскольку перехваченный токен сессии генерируется после первоначальной проверки пользователя.
Из-за особенностей работы вредоносного кода простая смена пароля после инцидента может оказаться недостаточной для защиты учетных записей. Пострадавшим следует зайти в настройки безопасности своих онлайн-сервисов, чтобы закрыть все активные сессии и заблокировать доступ с неопознанных устройств.