Программа-вымогатель использует искусственный интеллект для обхода систем безопасности
Группа киберпреступников использует набор инструментов для атак, созданных с помощью искусственного интеллекта, чтобы обходить обнаружение уязвимостей в Active Directory и других решениях в области компьютерной безопасности.
Эта информация подробно изложена в отчете компании Sophos, который показывает, как разработка вредоносного ПО ускоряется благодаря доступным технологиям ИИ.
Исследователи обнаружили начальную активность в клиентской среде, где вредоносные файлы генерировали системные оповещения. Анализ показал, что инструменты работали как продвинутая система для избегания обнаружения, используя профили Cobalt Strike для маскировки трафика и Telegram-бота для сокрытия связи с серверами хакеров.
Ускоренное развитие угроз, обеспечиваемое агентами искусственного интеллекта
Весь процесс разработки и создания кода осуществлялся с помощью таких платформ, как Cursor и Claude. Нескольким агентам было поручено анализировать публикации по расследованию инцидентов в сфере безопасности от известных компаний для выявления методов обхода защиты. Агент, работающий на основе Opus версии 4.5, выступал в роли координатора, в то время как другие готовили виртуальные среды для практического тестирования.
Основная цель заключалась в создании модулей, способных обходить защиту лучших решений в области безопасности, включая инструменты от Sophos, CrowdStrike и Microsoft. С помощью скриптов на языке Python, инструмент генерировал исполняемые файлы, которые укрывали вредоносный код многоуровневым шифрованием и альтернативными методами выполнения. Было протестировано около восьмидесяти модулей против более чем семидесяти различных методов.
Несмотря на активное использование технологий при создании и совершенствовании кода, выполнение атаки остается полностью под контролем человека. Компания, занимающаяся вопросами безопасности, не обнаружила никаких доказательств того, что искусственный интеллект был встроен в само вредоносное ПО или работал автономно в сетях жертв.
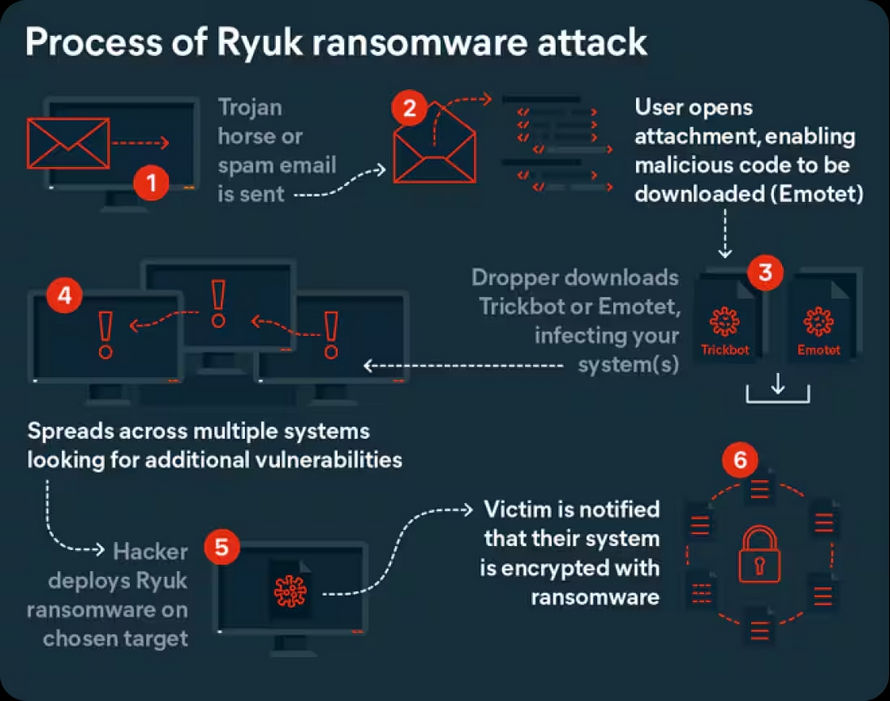
Связь с операциями по распространению программ-вымогателей была подтверждена, когда следователи обнаружили в журналах операторов записки с требованием выкупа и информацию о нескольких организациях. Это открытие демонстрирует, что использование подобных инструментов значительно сокращает время, необходимое для превращения тактики наступательных исследований в реальную угрозу.