Как IT-аудит помогает избежать простоев и снизить риски бизнеса
Простой — это не только ситуация, когда «всё упало». В реальную картину потерь входят замедления систем, ошибки обработки заказов, частичная недоступность сервисов и сбои интеграций между приложениями. Пользователь может даже не заметить аварии, но компания уже теряет клиентов, заявки и репутацию.
Часто проблемы кроются не в очевидных авариях, а в накопленных слабых местах инфраструктуры. Например:
- перегруженные серверы или неправильное распределение нагрузки между компонентами системы;
- устаревшие версии программного обеспечения, обновление которых откладывалось «на потом»;
- узкие места в корпоративной сети или сетевом оборудовании;
- отсутствие регламентов и ошибки в действиях администраторов;
- зависимость от одного специалиста, который «знает, как всё работает»;
- непрозрачные права доступа к данным и системам.
Микропример: интернет-магазин не сталкивался с падением серверной, но терял до 15% заказов из-за медленной CRM. Пользователи уходили, не дождавшись обработки корзины. Формально система «работала», но бизнес нёс потери каждый день.
Подобные риски редко проявляются сразу. Они накапливаются в инфраструктуре, процессах резервного копирования, логике обработки данных и взаимодействии внутренних систем. В какой-то момент это становится критично: сбой происходит там, где его не ждали, и восстановление занимает часы или дни.
Именно поэтому аудит инфраструктуры — это не разовая проверка ради отчёта, а способ выявить скрытые проблемы до того, как они приведут к отказу критичных сервисов.
Как IT-аудит помогает избежать простоев: что именно проверяют и находят
Практический IT-аудит — это не набор формальных чек-листов, а глубокий анализ состояния инфраструктуры компании. Его задача — определить реальные риски, точки отказа и слабые места, которые влияют на стабильность работы.
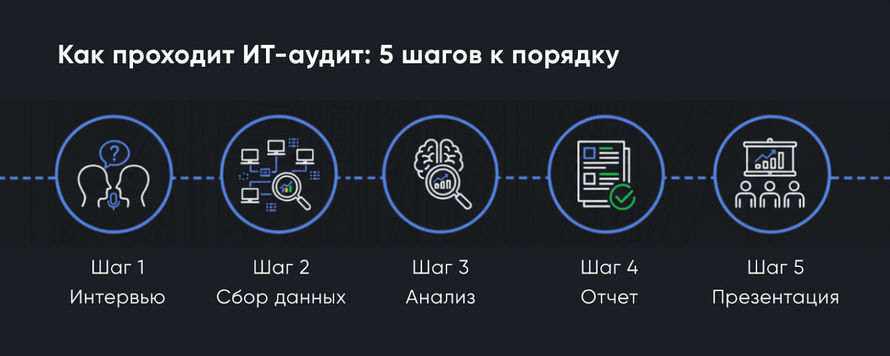
В процессе аудита проверяют несколько уровней:
- инфраструктура: серверы, облачные сервисы, архитектура систем, состояние оборудования;
- сети: корпоративные сети, сетевое оборудование, каналы связи и их отказоустойчивость;
- безопасность: доступы пользователей, уязвимости, соответствие политике информационной безопасности;
- программное обеспечение: актуальность версий, лицензии, зависимости между компонентами;
- процессы: резервное копирование, мониторинг, обновления, обработка инцидентов;
- документы и регламенты: насколько прозрачны структура и управление ИТ.
Ключевой результат — не список проблем, а понимание, как IT-аудит помогает избежать простоев через конкретные действия. Например:
- выявление точек отказа — когда один сервер или сервис отвечает за критичные задачи;
- оценка нагрузки и производительности, чтобы избежать сбоев при росте;
- обнаружение скрытых зависимостей между системами и приложениями;
- проверка резервного копирования и возможности быстро восстановить данные;
- устранение устаревших компонентов, которые создают риски безопасности.
Пример «до/после»: компания работала без резервного копирования базы клиентов. После аудита внедрили систему резервного копирования с регулярной проверкой. В результате при сбое серверной восстановление заняло 40 минут вместо потенциальной потери всей информации.
Важно понимать разницу между состояниями «система работает сейчас» и «система готова к сбоям». В первом случае проблемы просто ещё не проявились. Во втором — есть план действий, ресурсы и инструменты для быстрого устранения инцидентов.
Хороший аудит даёт прозрачность: компания получает не только анализ, но и рекомендации, приоритеты изменений и понятный план внедрения. Если внутри нет достаточной экспертизы для такой оценки, помогает услуга it-консалтинга: специалисты смотрят на инфраструктуру комплексно и связывают технические проблемы с реальными бизнес-рисками.
Как понять, что бизнесу уже нужен IT-аудит
Большинство компаний обращаются за аудитом уже после проблем. Но есть сигналы, которые позволяют провести проверку заранее и избежать потерь.
Признаки нестабильной системы:
- регулярные мелкие сбои, которые «быстро исправляются»;
- замедление работы сервисов без очевидной причины;
- отсутствие прозрачности: никто не может объяснить архитектуру систем;
- сложности с доступом или путаница в правах пользователей;
- резервного копирования либо нет, либо оно не проверяется.
Есть и ситуационные триггеры, когда аудит становится особенно актуален:
- рост компании и увеличение нагрузки на системы;
- переход на удалённую работу или новые цифровые сервисы;
- смена подрядчика или системного администратора;
- подготовка к проверкам, требованиям юридической службы или информационной безопасности.
Попробуйте ответить на несколько вопросов:
- сколько времени нужно, чтобы восстановить критичные сервисы после отказа?
- кто отвечает за ИТ, если ключевой специалист недоступен?
- когда последний раз проводилась проверка резервного копирования?
- насколько актуальны версии программного обеспечения?
Если ответы размытые или зависят от одного человека, это уже сигнал. Аудит в таком случае помогает определить текущее состояние, оценить риски и выстроить системную работу с инфраструктурой. Отдельно стоит проверять доступы, хранение файлов и почтовые каналы, потому что именно там часто возникает вопрос, как защитить бизнес от утечки информации до того, как инцидент приведёт к финансовым и репутационным потерям.
Как выбрать подрядчика по IT-аудиту и не получить «отчёт ради отчёта»
Качество аудита напрямую влияет на результат: можно получить список очевидных проблем или реальный инструмент управления ИТ. Разница — в подходе подрядчика.
На что обращать внимание:
- глубина анализа: проводится ли полноценный аудит инфраструктуры или только формальная проверка;
- формат результата: есть ли конкретные рекомендации, план действий и приоритизация задач;
- опыт: работал ли подрядчик с похожими системами — облаками, 1С, распределёнными сетями;
- поддержка после аудита: помогает ли команда внедрять изменения.
Важно понимать различие:
- формальная проверка — это список несоответствий без контекста;
- реальный аудит — это анализ рисков, выявление зависимостей и предложения по устранению проблем;
- внутренняя оценка — ограничена опытом команды;
- внешний аудит — даёт независимый взгляд и выявляет то, что «не замечают» внутри.
Полезно задать подрядчику конкретные вопросы:
- что именно вы проверяете и как проходит аудит?
- какие типовые риски вы находите в компаниях нашего масштаба?
- какой формат отчёта и получим ли мы план внедрения?
- как рассчитывается стоимость и от чего она зависит?
Частые ошибки при выборе:
- ориентироваться только на стоимость услуги, игнорируя содержание;
- ожидать быстрых результатов без внедрения рекомендаций;
- не учитывать специфику своей инфраструктуры и бизнес-процессов.
Для компаний в Беларуси важен локальный контекст: особенности провайдеров связи, требования к обработке персональных данных, доступность оборудования и сервисов. Подрядчик, который понимает эти нюансы, быстрее проводит анализ и предлагает реалистичный план изменений. Если в инфраструктуре есть корпоративная почта или планируется её перенос на отдельную систему, полезно заранее разобраться, зачем нужен свой почтовый сервер и какие риски он может как закрыть, так и добавить.
Хороший IT-аудит — это не финальный документ, а основа для развития: компания получает чёткое понимание, где она сейчас, какие есть риски и какие действия нужно предпринять, чтобы избежать простоев и потерь в будущем.